PHPの脆弱性とは? 一般の人がやること・クリニックHPの確認手順

企業HPが一斉休止した理由と、立場別の対策・医療機関の確認3ステップ(2026年10月時点)

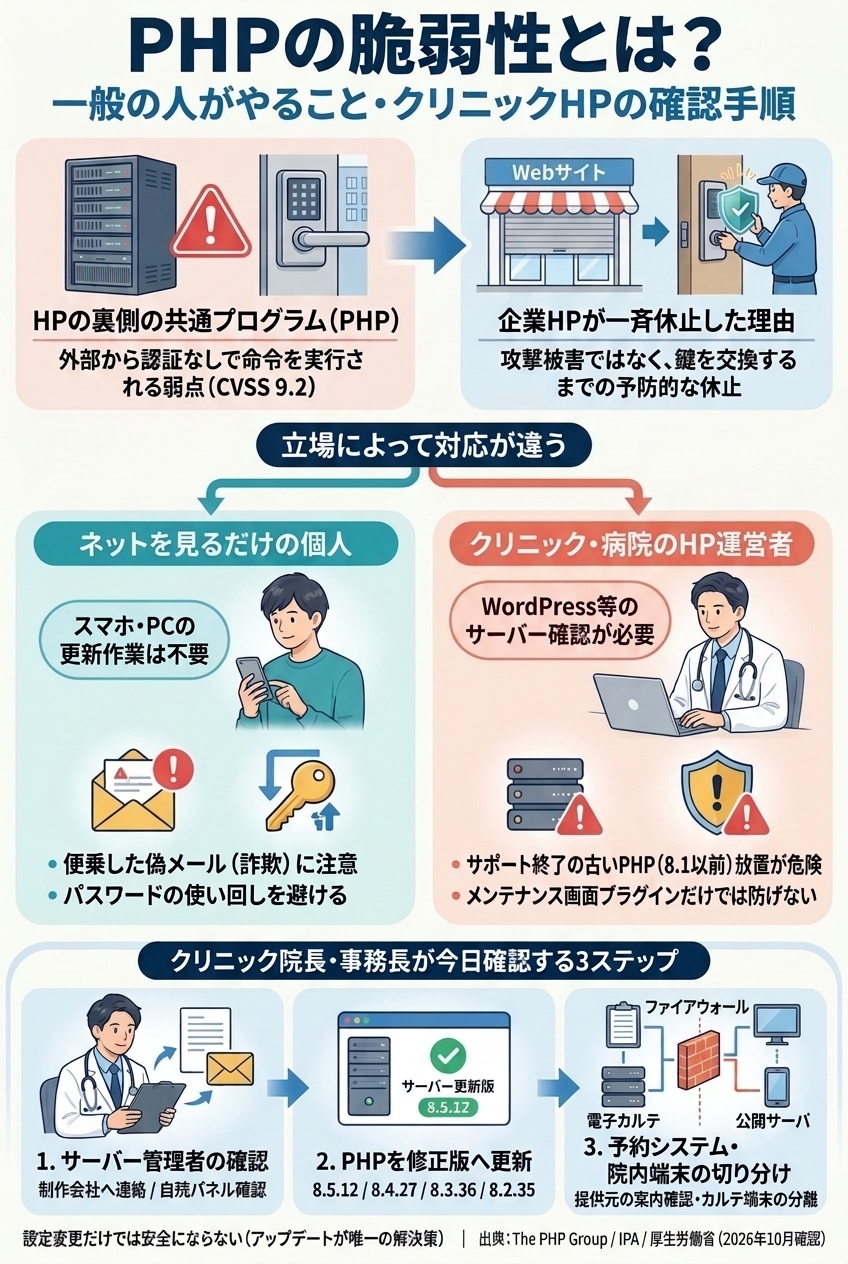
PHPの脆弱性とは? 一般の人がやること・クリニックHPの確認手順。HPの裏側の共通プログラム(PHP)に外部から認証なしで命令を実行される弱点(CVSS 9.2)が発覚。企業HPが一斉休止した理由は攻撃被害ではなく鍵を交換するまでの予防的な休止。ネットを見るだけの個人はスマホ・PCの更新作業は不要、便乗した偽メール(詐欺)に注意しパスワードの使い回しを避ける。クリニック・病院のHP運営者はWordPress等のサーバー確認が必要で、サポート終了の古いPHP(8.1以前)放置が危険、メンテナンス画面プラグインだけでは防げない。クリニック院長・事務長が今日確認する3ステップ:1. サーバー管理者の確認(制作会社へ連絡 / 自院パネル確認)、2. PHPを修正版へ更新(8.5.12 / 8.4.27 / 8.3.36 / 8.2.35)、3. 予約システム・院内端末の切り分け(提供元の案内確認・カルテ端末の分離)。設定変更だけでは安全にならない(アップデートが唯一の解決策)。出典:The PHP Group / IPA / 厚生労働省(2026年10月確認)。